
A rede é estable durante o funcionamento normal, pero varios dispositivos non se volven conectar despois dun reinicio de todo o sitio. Unha posible causa é un limiar de protección establecido por debaixo da ráfaga de inicio lexítima. Unha configuración de control de tormentas que semella conservadora nunha rede inactiva pode resultar prexudicial no momento en que a recuperación é máis importante.
O control de tormentas limita o tráfico seleccionado segundo as regras de clasificación, medición e acción da plataforma. O mesmo número mostrado pode significar taxas moi diferentes en diferentes interfaces ou dispositivos. Comeza por comprender esas regras e, a continuación, usa o tráfico de aplicacións observado para escoller e probar a política.
Identificar exactamente o que está a ser limitado
Comprobe se a configuración se aplica a emisión, multidifusión, unidifusión descoñecida ou outra categoría documentada. Unidifusión coñecida e unidifusión descoñecida non son termos intercambiables e a multidifusión pode incluír tráfico esencial para a aplicación.
Determina se as categorías se contan por separado ou xuntas e onde se produce a medición. Le a documentación exacta do modelo en lugar de asumir que a etiqueta de menú familiar doutro provedor ten o mesmo alcance.
De Ciscoguía de configuración de control de tormentasilustra o papel das clases de tráfico, os limiares e o comportamento de supresión. Os seus axustes e límites de implementación son específicos da plataforma, polo que se debe usar como referencia conceptual en lugar dunha configuración predefinida para outro conmutador.
Traducir a unidade de limiar antes de comparar a configuración
Se un limiar se expresa como unha porcentaxe do ancho de banda da interface, a velocidade da interface cambia o seu significado nominal. O un por cento de 1 Gb/s é 10 Mb/s, mentres que o un por cento de 100 Mb/s é 1 Mb/s. Esas son ilustracións aritméticas; a granularidade de contabilidade e aplicación do hardware real aínda precisa confirmación.
Un limiar de paquetes por segundo mide unha cantidade diferente. Cunha cifra ilustrativa de 1000 paquetes por segundo, os paquetes de 100 bytes representan 0,8 Mb/s deses bytes contados, mentres que os paquetes de 1000 bytes representan 8 Mb/s. A sobrecarga no cable e a definición da lonxitude contada do conmutador poden cambiar a relación.
Esa diferenza é importante cando se compara unha carga de traballo de control de paquetes pequenos con paquetes multimedia máis grandes. Unha configuración copiada doutro porto pode impoñer un límite práctico substancialmente diferente, mesmo cando ambos os portos mostran o mesmo número.
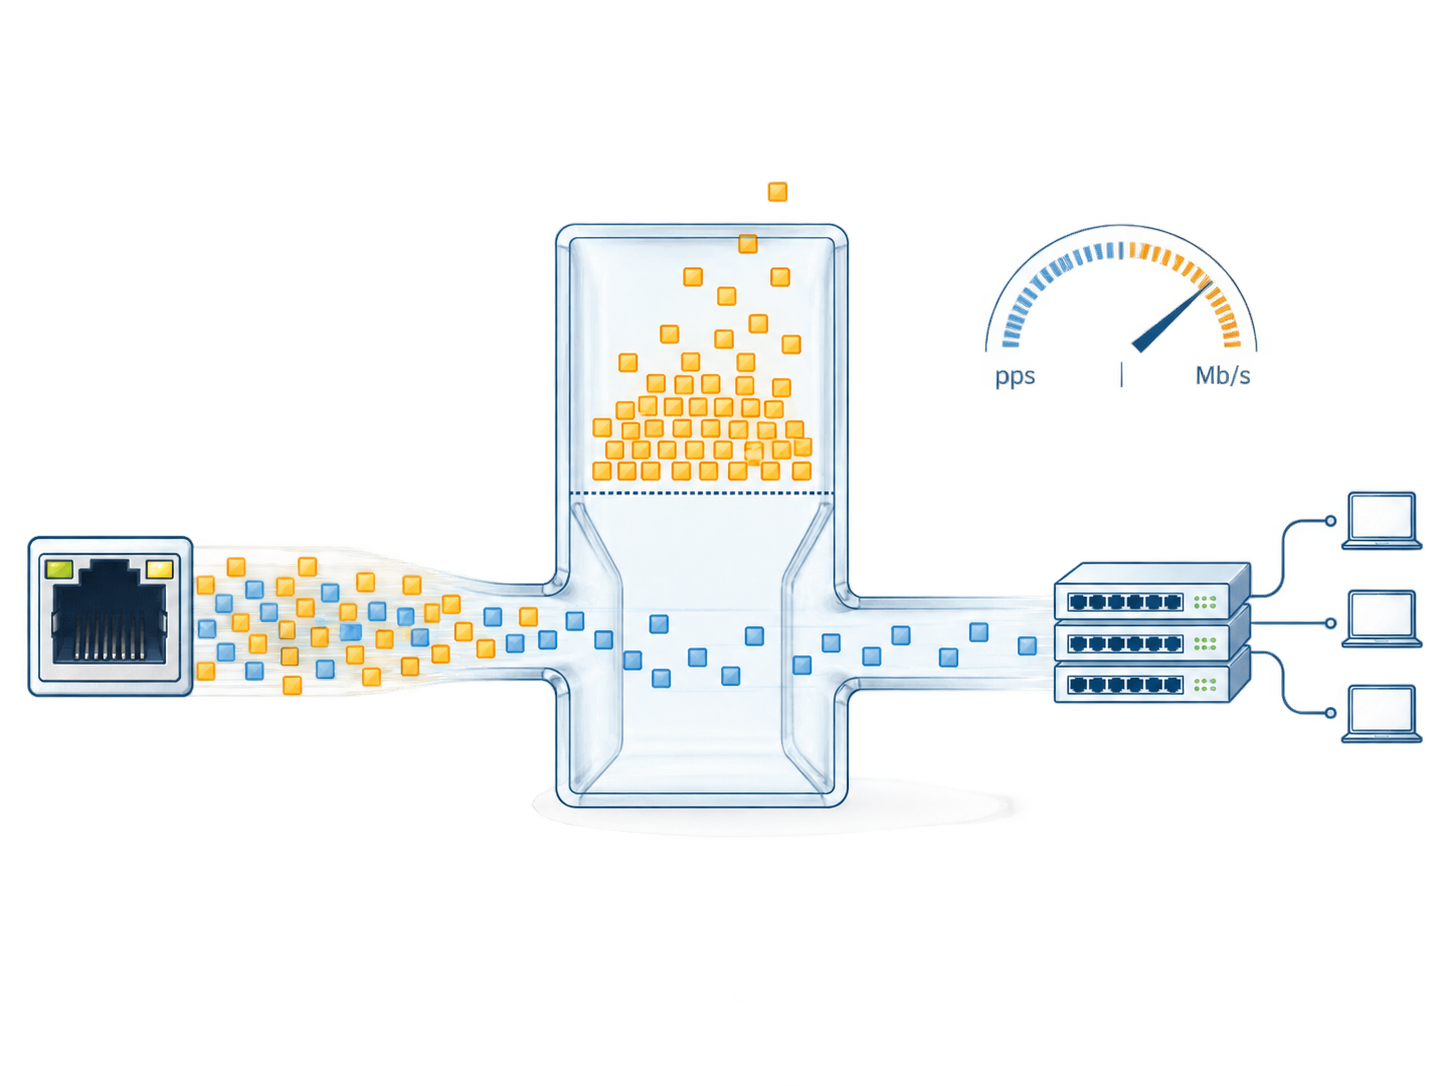
O tráfico medio non é suficiente para escoller o límite
Observe a rede durante os estados que crean ráfagas lexítimas: inicio, resolución de enderezos, descubrimento, unións de multicast, cambios de topoloxía e reconexión de aplicacións. Identifique cales deses eventos pertencen á clase de tráfico que se está a controlar.
Emprega un intervalo de medición que poida revelar o patrón relevante. Unha media longa pode suavizar unha ráfaga curta que o intervalo de aplicación do interruptor trata de forma diferente. Obtén o intervalo do dispositivo e o comportamento do limiar onde estea documentado, incluíndo calquera marxe de ráfaga ou arredondamento.
Manteña a evidencia do tráfico ligada á configuración e á carga de traballo. Unha liña base de cinco dispositivos conectados non é automaticamente axeitada despois da expansión a cincuenta. Unha nova versión de firmware ou modo de aplicación tamén pode cambiar o comportamento de detección e recuperación.
Escolle a acción con tanto coidado como o limiar
Dependendo da implementación, un evento pode suprimir o tráfico seleccionado, activar unha alarma, desactivar un porto ou combinar accións. Estes resultados teñen diferentes consecuencias de servizo. O peche dun porto pode afectar a todo o tráfico dese porto mesmo se o desencadeante se refería a unha clase.
Define o que debería ocorrer despois do evento. Recupérase o reenvío cando a taxa cae por debaixo dun nivel documentado? Existe un limiar de caída separado? Ten que un operador restaurar un porto desactivado? Se a recuperación automática está activada, que impide que un fallo persistente cicle a conexión repetidamente?
A política aceptada debería responder a esas preguntas en termos operativos. Unha alarma que ninguén recibe non ofrece a mesma protección que un evento monitorizado cun procedemento de resposta. Unha política de apagado sen un método de recuperación accesible pode prolongar a interrupción que se pretendía conter.
Revisar os portos segundo os seus roles
| Rol do porto | Tráfico para entender | Preocupación pola revisión do limiar |
|---|---|---|
| Punto final directo | O seu comportamento ordinario, de inicio e de fallo | Unha liña base estreita pode pasar por alto ráfagas de recuperación válidas |
| Interruptor de acceso augas abaixo | Tráfico agregado desde varios puntos finais | Un limiar de punto final copiado pode ser demasiado restritivo |
| Ruta do receptor de multidifusión | Grupos de medios e intercambios de control requiridos | A multidifusión esencial debe seguir sendo utilizable |
| Enlace ascendente redundante | Tráfico antes e despois dun cambio de traxecto | O camiño sobrevivente pode levar unha carga maior |
| Conexión de mantemento temporal | Ferramentas e actividade de descubrimento esperadas | O traballo a curto prazo debería seguir unha política portuaria aprobada |
Evita un valor universal para cada interface a menos que a evidencia do deseño o avale. A consistencia do rol do porto é máis útil que a uniformidade numérica.
Validar tanto os casos sans como os anormais
Nunha proba controlada, executa a carga de traballo lexítima durante o inicio e a reconexión. Confirma que os servizos requiridos se realizan correctamente sen supresións ou apagados inesperados. Observa os contadores e eventos aplicables, non só se a ligazón permanece activa.
Despois, execútese un caso de tráfico anormal aprobado nun ambiente illado ou debidamente controlado. Verifique a acción prevista e o efecto nos servizos non afectados. Rexistre a clase de tráfico, o patrón de taxa, o tempo e o resultado da recuperación.
Non xere unha tormenta nunha rede de produción só para ver se unha caixa de verificación funciona. O ambiente de proba e o método de inxección deben coincidir co proceso aprobado do sitio. Un piloto representativo pode establecer o comportamento antes de que unha política se implemente amplamente.
Se se produce un evento de limiar durante o servizo normal, investigue a orixe e o patrón antes de aumentar o límite. A causa pode ser unha expansión lexítima, un punto final mal configurado ou un bucle de capa 2 non desexado. Eses casos requiren correccións diferentes.
Manter a prevención de bucles e a xestión de membros no seu lugar
O control de tormentas é unha protección de apoio, non un substituto dunha topoloxía sen bucles. Un bucle pode seguir causando interrupcións mesmo cando se suprime o tráfico seleccionado. Revise o cableado subxacente e o deseño de spanning-tree ou anel cando as probas o apunten.
Do mesmo xeito, a distribución multicast non desexada pode requirir unha investigación de pertenza e consulta. Axustar un limiar de multicast pode enmascarar as inundacións e, ao mesmo tempo, danar os receptores que necesitan o fluxo. Corrixa o deseño de reenvío e, a seguir, valide a política de taxas co tráfico resultante.
O obxectivo é conter o comportamento anormal preservando a aplicación aceptada. Isto require tanto un deseño de rede sólido como unha resposta protectora debidamente probada.
Documentar o motivo de cada valor despregado
Para un/unhaSelección de conmutador xestionado TODAHIKA, solicita as clases de tráfico compatibles, as unidades de limiar, o comportamento de medición, a visibilidade de eventos e os controis de recuperación para o modelo exacto. Inclúe os roles de porto e os requisitos de inicio críticos coa consulta.
Manteña a configuración escollida coas observacións de referencia e os resultados das probas. Indique que cambio desencadea a revisión: máis puntos finais, un novo servizo de multidifusión, un cambio de velocidade de enlace ascendente ou unha secuencia de recuperación revisada. Ese rexistro permite que o seguinte enxeñeiro axuste a política deliberadamente en lugar de herdar un número inexplicable que pode xa non se axustar á rede.
Data de publicación: 01-09-2026


